Khi tìm kiếm một shop nhận nick liên quân miễn phí trên các công cụ tìm kiếm, rủi ro người dùng đối mặt với việc rò rỉ dữ liệu cá nhân, đánh mất tài khoản chính chủ là cực kỳ cao. Bài viết này trực tiếp bóc tách cơ chế vận hành của các nền tảng giả mạo, phân tích sâu về lỗ hổng bảo mật người dùng thường mắc phải, đồng thời cung cấp một quy trình tiếp nhận tài khoản đã được đội ngũ chuyên gia tại Ni Ni thẩm định trực tiếp trên cơ sở dữ liệu hệ thống Garena. Mục tiêu cốt lõi là trang bị cho cộng đồng game thủ tấm khiên tri thức vững chắc trước các bẫy kỹ thuật tinh vi.
Chi Tiết Ở Đây: Quà tặng Tk Liên Quân cập nhật hằng ngày
Bản Chất Lõi Của Ma Trận Các Nền Tảng Tặng Tài Khoản Khởi Điểm
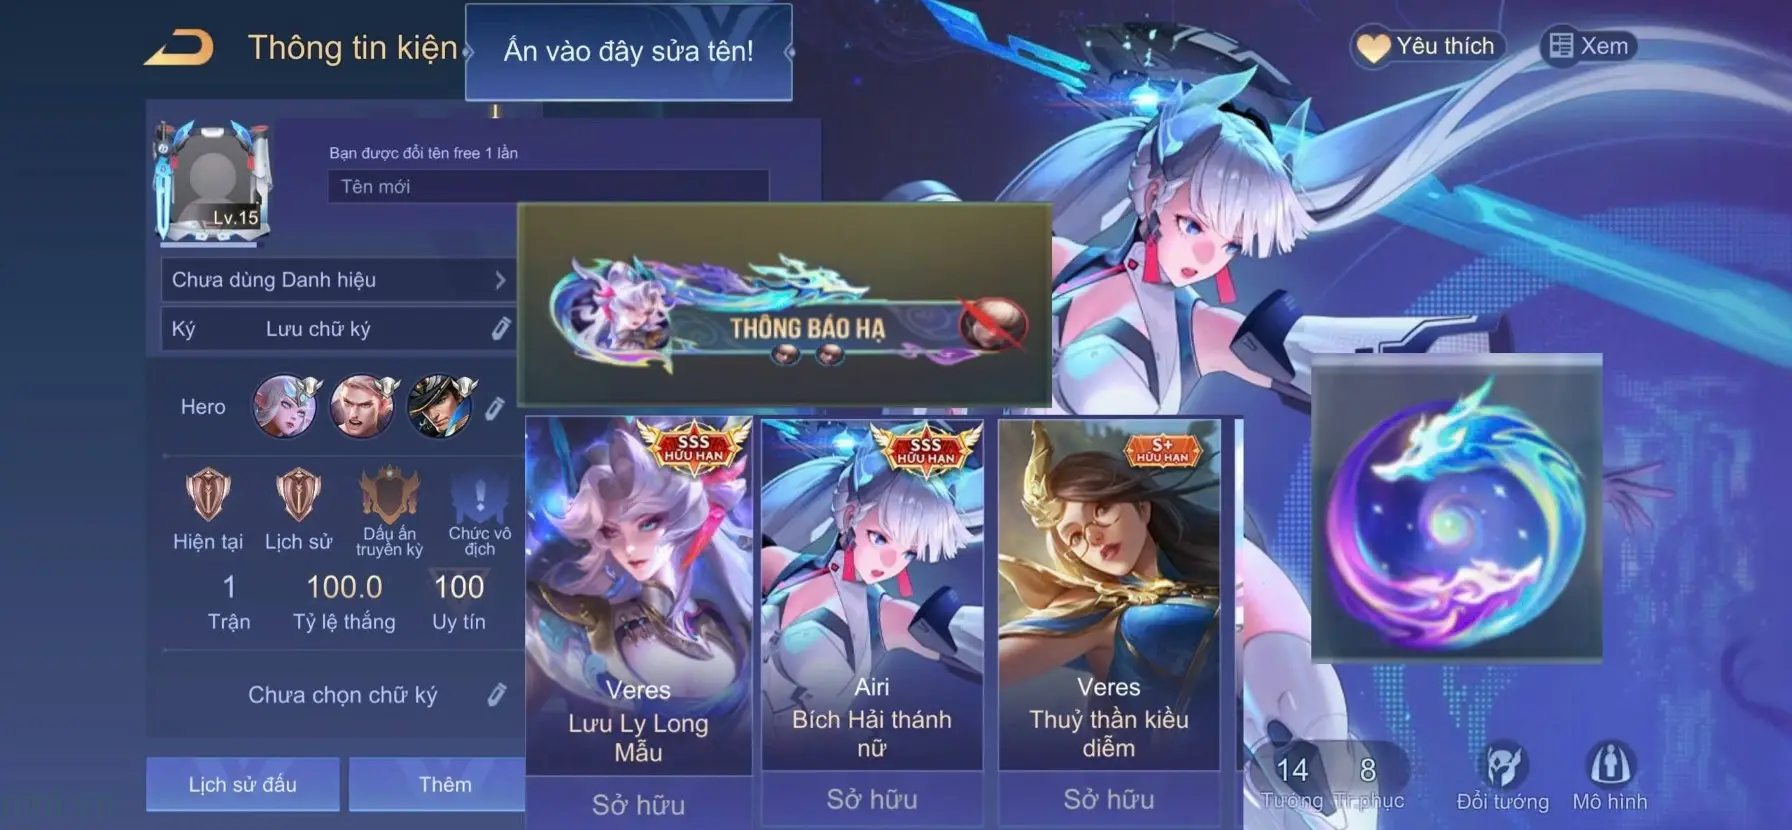
Qua phân tích thực tế hành vi lưu lượng truy cập từ hàng trăm nền tảng mang danh nghĩa tặng tài khoản game, dữ liệu cho thấy hầu hết các trang web này không được vận hành với mục đích chia sẻ giá trị cộng đồng. Động lực kinh tế ngầm phía sau chúng là việc thu thập dữ liệu danh tính (Credential Harvesting) để phục vụ cho các chiến dịch trục lợi quy mô lớn.
Động Lực Kinh Tế Và Việc Kiếm Tiền Từ Dữ Liệu Trái Phép
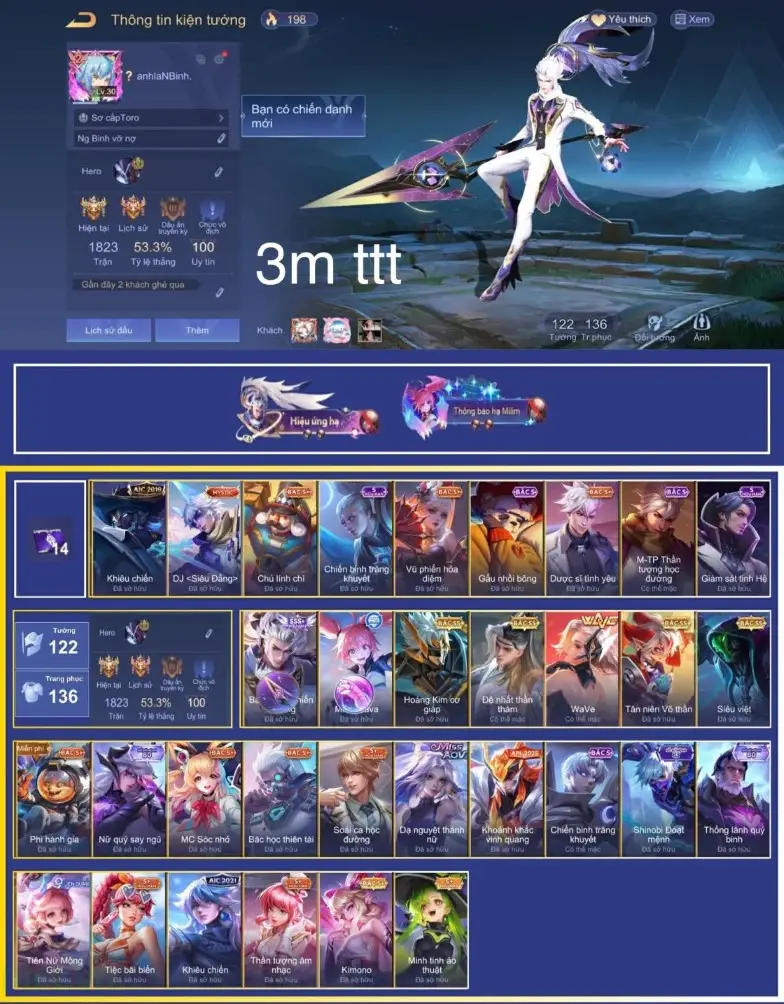
Một tài khoản Liên Quân Mobile có lịch sử nạp thẻ, sở hữu nhiều trang phục bậc S, SS mang giá trị quy đổi thành tiền mặt trên thị trường chợ đen. Các hệ thống mạo danh xây dựng kịch bản “nhận tài khoản VIP miễn phí” để kích thích lòng tham. Ngay khi người dùng thao tác đăng nhập tài khoản hiện tại của họ vào hệ thống để làm “bước xác minh”, toàn bộ chuỗi ký tự mật khẩu và ID sẽ được lưu trữ lại. Kẻ gian sau đó sử dụng các công cụ tự động hóa (Botnet) để dò quét và chiếm quyền kiểm soát hàng loạt tài khoản, thay đổi thông tin số điện thoại (SĐT) và bán lại để thu lợi nhuận.
Bẫy Tương Tác Chéo Trên Các Nền Tảng Mạng Xã Hội
Bên cạnh việc đánh cắp trực tiếp, nhiều shop tặng nick liên quân miễn phí hoạt động theo mô hình câu kéo tương tác (Click-farming). Người dùng được yêu cầu phải chia sẻ đường link lên 5-10 hội nhóm khác nhau, đăng ký kênh YouTube hoặc tải các ứng dụng không rõ nguồn gốc. Quá trình này biến người dùng thành những nhà phát tán link độc hại vô thức, trong khi phần thưởng cuối cùng chỉ là những dòng thông báo lỗi hoặc tài khoản ảo không tồn tại trên máy chủ của nhà phát hành.
Giải Phẫu Kỹ Thuật Đánh Cắp Dữ Liệu Qua Các Form Nhận Quà
Việc hiểu rõ phương thức tấn công của kẻ gian là bước phòng vệ thiết yếu. Trong các trường hợp đã gặp, phương thức lừa đảo không chỉ dừng lại ở việc dụ dỗ nhập mật khẩu, mà đã nâng cấp lên các hình thức đánh cắp dữ liệu cấp độ cao, qua mặt được cả những người dùng có kinh nghiệm cơ bản về công nghệ.
Kỹ Thuật Giả Mạo Giao Diện (UI/UX Spoofing)
Kẻ tấn công sao chép toàn bộ mã nguồn HTML/CSS từ trang đăng nhập trung tâm tài khoản chính thức của Garena (account.garena.com). Từ màu sắc, nút bấm, đến các hiệu ứng chuyển động khi nhập sai mật khẩu đều được tái hiện chính xác. Điểm khác biệt duy nhất nằm ở tập tin xử lý dữ liệu (action form). Thay vì mã hóa và gửi dữ liệu về máy chủ Garena để đối chiếu, hệ thống giả mạo sẽ gửi chuỗi văn bản thuần túy (plaintext) thẳng vào Telegram hoặc cơ sở dữ liệu riêng của tin tặc.
Thu Thập Phiên Đăng Nhập (Session Cookie Hijacking)
Nhiều game thủ cho rằng chỉ cần bảo vệ mã OTP trên điện thoại là an toàn tuyệt đối. Dữ liệu thực tế chứng minh điều ngược lại. Khi người dùng click vào một đường link độc hại đã được nhúng mã thực thi (XSS – Cross-Site Scripting), hệ thống có thể trích xuất chuỗi “Cookie” (chứng chỉ phiên làm việc hợp lệ) ngay trên trình duyệt điện thoại hoặc máy tính. Sở hữu đoạn Cookie này, kẻ gian có thể trực tiếp xâm nhập vào tài khoản trên một thiết bị khác mà không cần biết mật khẩu hay yêu cầu mã OTP, từ đó tiến hành phá hoại tài nguyên trong game như dùng cạn vàng, ruby hoặc quân huy.
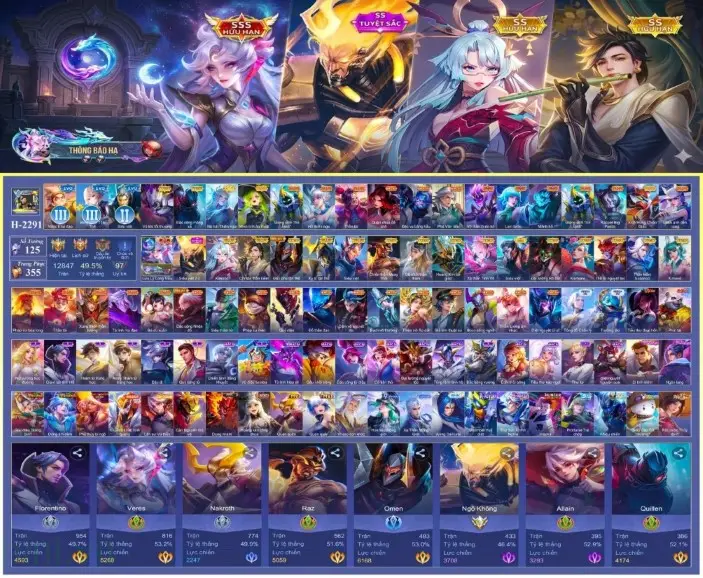
Rủi Ro Khất Lấp Đằng Sau Lời Chào Mời Shop Quân Huy Liên Quân Free
Một biến thể phổ biến song hành với việc tặng nick là các lời mời chào từ shop quân huy liên quân free. Hệ sinh thái kinh tế trong Liên Quân Mobile được kiểm soát vô cùng chặt chẽ bởi hệ thống máy chủ của Tencent và Garena. Quân huy là loại tiền tệ cao cấp, chỉ có thể phát sinh qua hai cổng: Nạp tiền pháp định qua kênh chính thức, hoặc các sự kiện giải đấu cấp quốc gia do chính nhà phát hành tổ chức.
Cơ Chế Chống Gian Lận Nạp Thẻ (Anti-Fraud) Của Nhà Phát Hành
Mọi giao dịch bơm quân huy từ bên ngoài (không thông qua cổng napthe.vn hoặc thanh toán in-app qua Apple Store/Google Play) đều để lại dấu vết dữ liệu bất thường. Nhiều nền tảng hứa hẹn nạp quân huy miễn phí thực chất đang sử dụng kỹ thuật “Refund” (Thanh toán bằng thẻ tín dụng đánh cắp, sau đó yêu cầu ngân hàng hoàn tiền). Khi hệ thống đối soát của Garena phát hiện dòng tiền bị rút lại, thuật toán Anti-Fraud sẽ tự động đưa tài khoản nhận quân huy vào danh sách đen (Blacklist). Hình phạt cố định cho hành vi này là khóa tài khoản vĩnh viễn (lên đến 30 năm), bất kể người chơi có chủ động thực hiện hành vi nạp lậu hay không.
Mối Nguy Tích Hợp API Độc Hại
Để nhận quân huy miễn phí, nhiều người dùng chấp nhận cấp quyền truy cập tài khoản Facebook của mình cho các ứng dụng (App) do các shop này tạo ra. Các API độc hại này âm thầm lấy cắp mã thông báo truy cập (Access Token), cho phép kẻ gian đọc tin nhắn cá nhân, quản lý các trang Fanpage mà nạn nhân đang sở hữu, và sử dụng chính tài khoản đó để chạy quảng cáo vi phạm chính sách bằng thẻ tín dụng của nạn nhân.
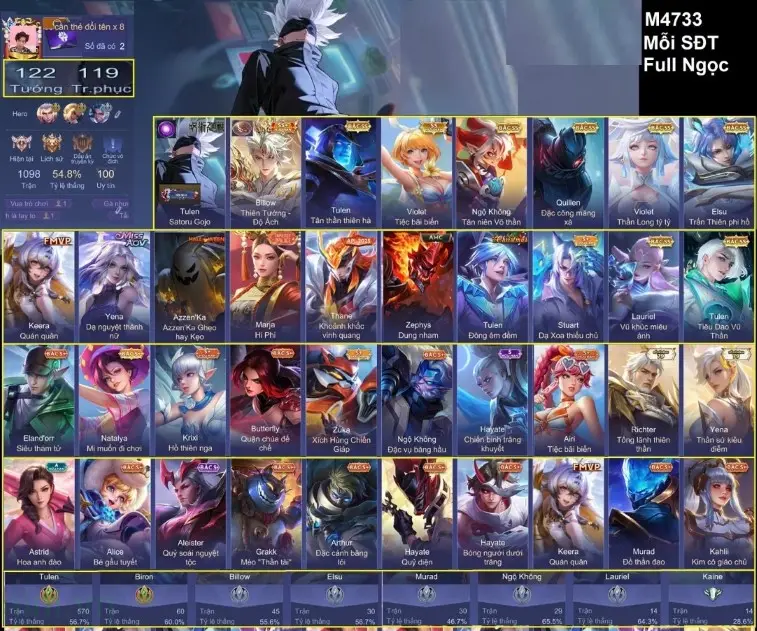
Đánh Giá Rủi Ro Tên Miền: Nhận Diện Dạng Shop Liên Quân Miễn Phí
Để tăng độ uy tín, những kẻ lập trình web lừa đảo thường cố gắng sở hữu các tên miền có cấu trúc dễ gây nhầm lẫn. Việc phân tích cú pháp của một URL có liên quan đến từ khóa shop liên quân miễn phí tiết lộ nhiều dấu hiệu cảnh báo đỏ mà các trình duyệt web hiện đại thường bỏ qua nếu người dùng không chú ý.
Phân Tích Cấu Trúc URL Và Chứng Chỉ SSL Mù Quáng
Một chiến thuật phổ biến là sử dụng kỹ thuật Homograph (Tấn công ký tự đồng hình). Kẻ gian mua các tên miền nhìn bằng mắt thường rất giống tên miền chính thức, ví dụ như thay thế chữ “l” (L thường) bằng chữ “I” (i in hoa), hoặc thêm các hậu tố phụ như “garena-nhanqua”, “sukien-lienquan”. Đáng chú ý, các trang web lừa đảo hiện nay đều có chứng chỉ SSL (biểu tượng ổ khóa màu xám trên thanh địa chỉ). Theo phân tích từ các chuyên gia an ninh mạng, chứng chỉ này hiện được cấp phát miễn phí dễ dàng qua Let’s Encrypt. Do đó, biểu tượng ổ khóa chỉ mang ý nghĩa dữ liệu của bạn được mã hóa đường truyền tới máy chủ của kẻ lừa đảo, chứ không chứng minh trang web đó thuộc về nhà phát hành game.
Thay vì mạo hiểm với các nền tảng không rõ danh tính, việc tiếp cận nguồn tài nguyên đã qua kiểm định chuyên môn là giải pháp tối ưu. Đội ngũ Ni Ni đã xây dựng một cơ sở dữ liệu tài khoản sạch, phục vụ cho nhu cầu trải nghiệm chính đáng của cộng đồng.
Danh Sách Tài Khoản An Toàn Được Thẩm Định Bời Đội Ngũ Ni Ni
Nhằm thiết lập một ranh giới rõ ràng giữa các nền tảng ảo và hệ sinh thái cung cấp giá trị thực, bảng dữ liệu dưới đây tổng hợp các tài khoản đã được rà soát trực tiếp thông qua Account Center của nhà phát hành. Các thông số về định danh (CCCD), số điện thoại và email bảo mật đều được xác nhận ở trạng thái trống (Trắng thông tin), loại trừ khả năng chủ cũ sử dụng tính năng báo cáo mất tài khoản để thu hồi.
| Mã Phân Bổ (ID) | Trạng Thái Bảo Mật Cốt Lõi | Tài Nguyên Tích Lũy (Ước Tính) | Chuẩn Xác Thực (Ni Ni) |
|---|---|---|---|
| NINI_FREE_801 | Khuyết SĐT / Khuyết Email / Zero Liên kết FB | 22 Tướng, 18.000 Vàng, Bậc Xếp Hạng Đồng | Đạt Tiêu Chuẩn |
| NINI_FREE_802 | Khuyết SĐT / Khuyết Email / Không Apple ID | 15 Tướng, 3 Skin Bậc A, 5 Thẻ Bảo Hộ Sao | Đạt Tiêu Chuẩn |
| NINI_FREE_803 | Trắng Thông Tin 99% Core Data | Tài khoản khởi tạo, Đổi tên tân thủ khả dụng | Đạt Tiêu Chuẩn |
| NINI_SMURF_804 | Khuyết SĐT / Khuyết Email / Zero Liên kết FB | Chuyên chất tướng Sát Thủ, Đầy đủ Ngọc 90 | Đạt Tiêu Chuẩn |
| NINI_SMURF_805 | Khuyết SĐT / Khuyết Email / Không Apple ID | Mảnh tướng dư thừa, 1 Skin Bậc S ngẫu nhiên | Đạt Tiêu Chuẩn |
| NINI_TEST_806 | Trắng Thông Tin 99% Core Data | Hệ thống trang bị cơ bản, 20.000 Vàng tích lũy | Đạt Tiêu Chuẩn |
| NINI_TEST_807 | Khuyết SĐT / Khuyết Email / Zero Liên kết FB | Tướng Xạ Thủ đầy đủ, Rank Bạc III | Đạt Tiêu Chuẩn |
| NINI_TEST_808 | Khuyết SĐT / Khuyết Email / Không Apple ID | Sẵn sàng tham gia Đấu Hạng (Cấp độ > 10) | Đạt Tiêu Chuẩn |
Do tính chất cạnh tranh cao, quyền truy cập ưu tiên thuộc về những người dùng thao tác thiết lập lại khóa bảo mật sớm. Việc áp dụng đúng các tiêu chuẩn hệ thống bảo vệ sẽ quyết định quyền sở hữu bền vững đối với các tài nguyên số này.
Quy Trình Chuyển Đổi Quyền Sở Hữu Đạt Chuẩn An Ninh Mạng
Nhận được thông tin đăng nhập thành công chỉ là bước khởi đầu. Một thiếu sót nghiêm trọng mà đại đa số người chơi mắc phải là lập tức đăng nhập vào ứng dụng game trên điện thoại để kiểm tra trang phục. Hành động đúng đắn theo tiêu chuẩn an toàn thông tin là thực hiện quy trình “Khóa Chốt” (Lockdown) trực tiếp trên cổng website quản lý của nhà phát hành.
Giai Đoạn 1: Rà Soát Và Xóa Bỏ Điểm Neo Phiên (Session Nodes)
Truy cập vào trang chủ định danh bảo mật bằng trình duyệt có tính năng chặn theo dõi (như Brave hoặc Chrome chế độ Ẩn danh). Ngay sau khi đăng nhập, di chuyển đến mục “Thiết bị quản lý”. Tại đây, hệ thống sẽ liệt kê các thiết bị di động hoặc máy tính đã từng đăng nhập trước đó. Nhấn lệnh “Đăng xuất khỏi tất cả thiết bị khác”. Thao tác này ngay lập tức vô hiệu hóa mọi chuỗi token truy cập đang tồn tại ở bất kỳ máy khách (Client) nào ngoài trình duyệt bạn đang sử dụng.
Giai Đoạn 2: Gắn Khóa Sinh Trắc Học Và OTP Di Động
Tiến hành thêm số điện thoại cá nhân vào trường dữ liệu bảo mật cấp 1. Lưu ý quan trọng: Số điện thoại này chưa từng nằm trong danh sách đen (Blacklist) của hệ thống do vi phạm trước đó, và ưu tiên sử dụng SIM chính chủ đã đăng ký thông tin với nhà mạng viễn thông. Kế tiếp, thiết lập chuỗi mật khẩu mới với nguyên tắc entropy cao (độ hỗn loạn dữ liệu): Ít nhất 14 ký tự, pha trộn giữa chữ viết hoa, ký hiệu đặc biệt và các cụm số không mang tính chu kỳ sinh học (như ngày sinh).
Giai Đoạn 3: Triển Khai Phương Thức Xác Thực Đa Tố (2FA)
Kích hoạt tính năng Garena Authenticator. Đây là ứng dụng tạo mã theo thời gian thực (TOTP – Time-based One-Time Password) hoạt động độc lập không cần kết nối mạng. Quét mã QR hiển thị trên màn hình máy tính bằng ứng dụng Authenticator trên điện thoại. Từ thời điểm này, mọi nỗ lực can thiệp thay đổi mật khẩu bằng phương thức Brute-force (Dò mật khẩu tự động) đều bị chặn đứng bởi lớp mã số 6 chữ số thay đổi liên tục mỗi 30 giây.
Khảo Sát Và Giải Đáp Chuyên Sâu Về Tranh Chấp Tài Khoản (FAQ)
Trong quá trình phân tích hàng loạt báo cáo xử lý sự cố an toàn thông tin, đội ngũ kỹ thuật Ni Ni ghi nhận những mô thức thắc mắc mang tính lặp lại từ cộng đồng người chơi. Dưới đây là các kiến giải mang tính nền tảng dựa trên luật vận hành máy chủ hiện hành.
Tại sao đăng nhập vào web nhận quà bằng nick phụ nhưng nick chính vẫn bị mất?
Đây là minh chứng rõ rệt cho kỹ thuật tấn công trích xuất Cookie chéo. Khi bạn sử dụng trình duyệt mặc định trên điện thoại (như Safari hoặc Chrome) để truy cập web lừa đảo, trình duyệt này lưu trữ chung không gian bộ nhớ tạm (Cache) với ứng dụng game. Mã độc nhúng trên trang web có khả năng đọc và thu thập toàn bộ dữ liệu phiên bản hiện tại, bao gồm cả Token đăng nhập của nick chính mà bạn đã lưu trên máy. Hậu quả là toàn bộ hệ sinh thái tài khoản trên thiết bị đều bị tổn thương.
Làm thế nào để gỡ bỏ định danh Căn cước công dân (CCCD) của người lạ?
Theo cơ chế xử lý dữ liệu định danh KYC của hệ thống phát hành, một khi tài khoản đã được xác thực bằng CCCD/CMND để chứng minh quyền sở hữu hợp pháp, người dùng thông thường không có công cụ nào để tự ý gỡ bỏ thông qua giao diện trang web. Cách duy nhất là khởi tạo một quy trình “Tranh chấp quyền sở hữu” qua hệ thống phiếu hỗ trợ (Ticket), cung cấp lịch sử nạp thẻ chi tiết trong 6 tháng gần nhất, lịch sử đổi mật khẩu và hóa đơn thanh toán từ ngân hàng. Đây là lý do các tài khoản bị gắn CCCD được xem là “tài khoản chết” đối với người nhận sau.
Tài khoản trống thông tin có an toàn trước các đợt quét hệ thống định kỳ?
Hệ thống AI quét vi phạm (Anti-Hack Engine) hoạt động độc lập với trung tâm bảo mật thông tin. Việc tài khoản chưa liên kết SĐT hay Email không cấu thành hành vi vi phạm điều khoản dịch vụ (TOS). Tài khoản chỉ bị đình chỉ hoặc reset bậc xếp hạng khi hệ thống phát hiện các tập tin cài đặt game (APK/IPA) bị sửa đổi mã nguồn nhằm gian lận tầm nhìn (Hack Map), hoặc IP mạng thực hiện hành vi thao túng kết quả trận đấu (Buff bẩn) nhiều lần trong một chu kỳ xếp hạng.
Hệ Sinh Thái Dịch Vụ Và Hỗ Trợ Kỹ Thuật Thương Hiệu Ni Ni
Việc sinh tồn trong môi trường số hóa đòi hỏi người dùng phải liên tục cập nhật tư duy phòng vệ và nhận diện đúng các tổ chức cung cấp thông tin chuẩn xác. Thương hiệu Ni Ni cam kết xây dựng một nền tảng kiến thức minh bạch, mang tính ứng dụng cao, giúp giải mã các luồng dữ liệu phức tạp đằng sau những lời hứa hẹn sáo rỗng trên không gian mạng.
Khi gặp các dấu hiệu bất thường về hệ thống đăng nhập hoặc cần tham vấn sâu hơn về cơ chế thiết lập chuỗi phòng thủ cho tài sản số, người dùng có thể kích hoạt liên kết với đội ngũ kỹ sư và chuyên viên phân tích qua mạng lưới vận hành chính thức.
Cổng Thông Tin Và Tọa Độ Vận Hành Ni Ni:
- Kiến trúc dữ liệu trực tuyến: nini.vn
- Trạm tiếp nhận thông tin kỹ thuật: nini167666@gmail.com
- Văn phòng điều phối dữ liệu TP.HCM: Khu phức hợp Hưng Ngân Garden, số 48A trục đường Thị Mười, Phường Tân Chánh Hiệp, Quận Trung Mỹ Tây, Thành phố Hồ Chí Minh.
- Trung tâm phân tích xử lý Hà Nội: Số 23 ngách 686 đường Trường Chinh, Phường Kim Liên, Thành phố Hà Nội.
Nắm giữ quyền kiểm soát quy trình công nghệ chính là phương thức cốt lõi để bảo vệ giá trị trải nghiệm lâu dài. Đội ngũ Ni Ni luôn đồng hành để đảm bảo mỗi thao tác tiếp nhận dữ liệu của người dùng đều diễn ra trong vùng an toàn tuyệt đối của hệ sinh thái bảo mật mạng.
Tin tức MớiXem tất cả